Корейский зловред атакует кириллицей
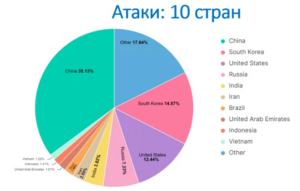
Согласно исследованиям из лаборатории FireEye, был обнаружен зловред, который был создан с помощью алгоритма для создания полиморфного PDF. Он нацелен на похищение данных пользователей, причём кража направлена именно на Россию.
Вредоносный документ MS Word, с которого всё началось. Его поведение довольно стандартно: он загружает исполнительный файл и вместе с двумя библиотеками создают компоненты, которые блокируют систему безопасности. Этот зловред назвали Sanny в честь email адреса одного из злоумышленников.
Данный документ ничем не отличается от всех остальных кроме наличия внутри исполняемого файла. Жертве достаточно запустить «приманку».

Ещё один интересный аспект в этом зловреде это его центр управления. Изучив код, исследователи обнаружили POST HTTP запрос к серверу nboard.net и пароль к базе данных 1917qaz. Интересен ещё и тот факт, что все отправляемые сообщения можно посмотреть на хосте без авторизации.
Изучая код, исследователи смогли предположить, что зловред был написан в Корее:
- SMTP сервер и управление в Корее
- Шрифты «Batang» и «KP CheongPong», используемые в документе, корейские
- Тот факт, что злоумышленник выбрал корейский сайт, показывает, что либо для него/неё язык является родным
- Поиска по «jbaksanny» (Yahoo-почта) приводит к корейским страницам Википедии, созданным пользователь с именем Jbaksan. Страница заполняется автоматически и не имеет ничего в истории редактирования, кроме создания этого пользователя.