CVE-2013-1331 или критическая уязвимость в MS Office 2007/2010
Этой уязвимости была присвоена оценка 9.3/10 и адресована для всех пользователей MS Office, а так же обладателям MS Office для Mac OS. Данная уязвимость позволяет удалённо выполнить код на целевой машине.
Хотя Microsoft уже выпустила патч, исправляющий данную уязвимость, уже было немало случаев по её использованию. Уязвимость связана с тем, как неправильно MS Office обрабатывает PNG формат, что ведёт к классической атаке переполнения буфера.
Вредоносные офисные файлы ссылались на вредоносные PNG изображения, которые загружены на удалённых серверах. При обращении к этим серверам происходил запуск скрипта, который многократно эксплуатировался на целевой системе.
Вот некоторые ссылки на такие изображения:
- hXXp://intent.nofrillspace.com/users/web11_focus/4307/space.gif
- hXXp://intent.nofrillspace.com/users/web11_focus/3807/space.gif
- hXXp://mister.nofrillspace.com/users/web8_dice/3791/space.gif
- hXXp://mister.nofrillspace.com/users/web8_dice/4226/space.gif
- hXXp://www.bridginglinks.com/somebody/4698/space.gif
- hXXp://www.police28122011.0fees.net/pages/013/space.gif
- hXXp://zhongguoren.hostoi.com/news/space.gif
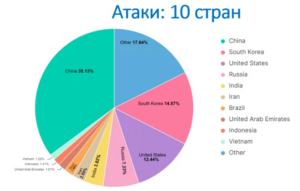
Интерес ко всему этому прибавляет то, что данные сайты работали в качестве шлюза на некоторый IP 80.93.50.73, расположенный в России. Данные адреса ныне нерабочие.
Документ на virustotal: http//goo.gl/Cr1s9
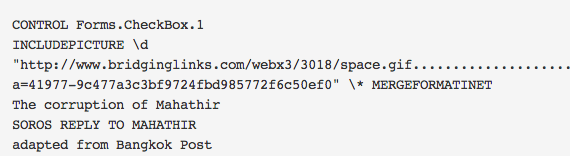
Текст, внедрённый в документ:
Скачать документ на свой страх и риск можно здесь: