Свежие подробности захвата Citadel
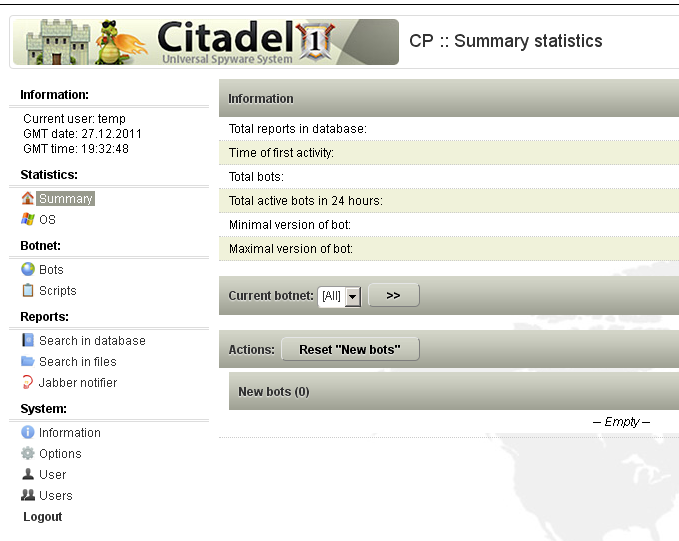 Мы уже писали о том, как Microsoft лихо разбралась с ботсетями Citadel зацепив при этом и сети исследователей и вот свежие подробности этой масштабной операции.
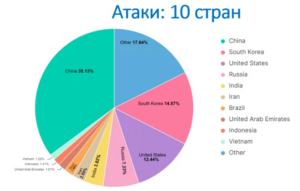
В интервью агентству Reuters представители Microsoft сказали, что в результате операции освободили как минимум 2 миллиона персональных компьютеров. «Это консервативная оценка», — добавил Ричард Домингес Боскович (Richard Domingues Boscovich), юрист подразделения Microsoft Digital Crimes Unit. На каждый из ботов направлены новые настройки для ботнета, чтобы он не мог подключиться к другим серверам, кроме тех, которые контролирует Microsoft. Большинство зараженных машин находится в США, Европе и Гонконге. Microsoft утверждает, что трояны для заражения компьютеров распространялись с пиратскими копиями Windows.
Интересно получается, вроде как, зараженные машины освободили, а, вроде как, и нет. На них залиты конфиги, позволяющие подключатся только к серверам Microsoft. Так почему же их до сих пор не освободили? Известно, что во всех продвинутых ботнетах есть команды на удаление зловредом самого себя с машины жертвы. Чего же тянут? Свободу попугаям! Особенно странно, все это смотрится в свете поступившей информации о том, что крупный гигант ИТ-индустрии сливает 0-day властям до выхода официальных патчей. Будем надеяться, что зараженные машины, вскоре наконец-то обретут потерянную когда-то свободу!
Источник http://www.xakep.ru/post/60807/